1.)堡垒机数据库使用
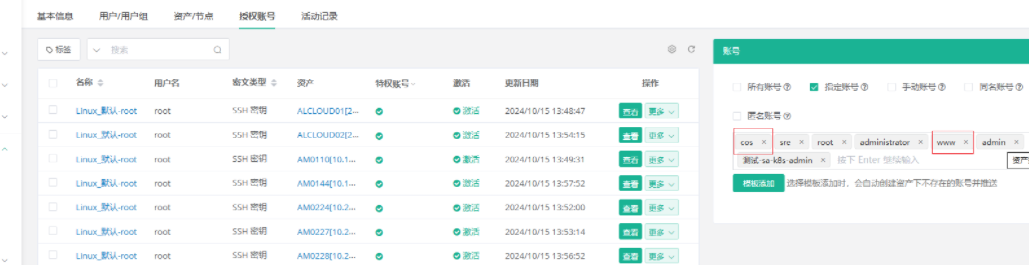
1.0)在MySQL创建对应的账号和库
MySQL [(none)]> create database www; Query OK, 1 row affected (0.01 sec) MySQL [(none)]> grant all on www.* to www@'%' identified by 'www123'; Query OK, 0 rows affected, 1 warning (0.01 sec) MySQL [(none)]> create database cos; Query OK, 1 row affected (0.01 sec) MySQL [(none)]> grant all on cos.* to cos@'%' identified by 'cos123'; Query OK, 0 rows affected, 1 warning (0.01 sec)
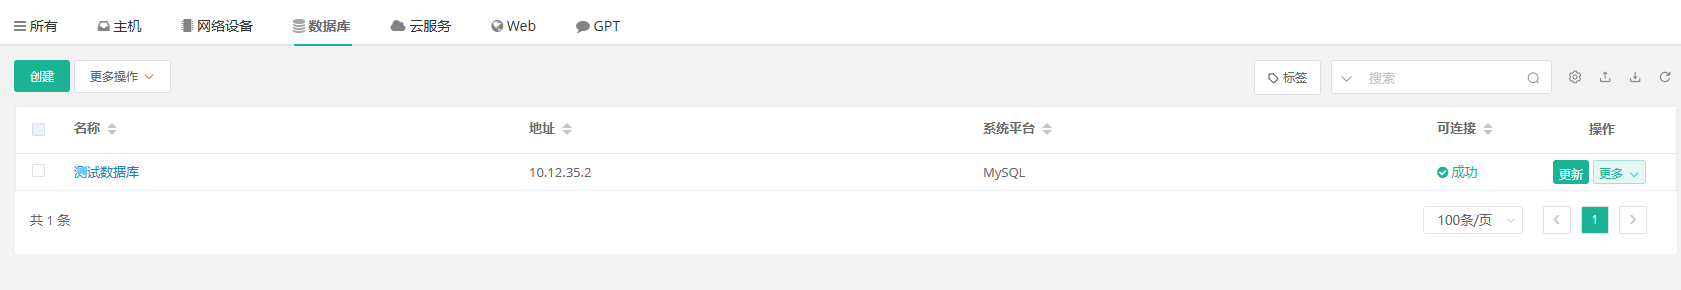
1.1)堡垒机录入数据库
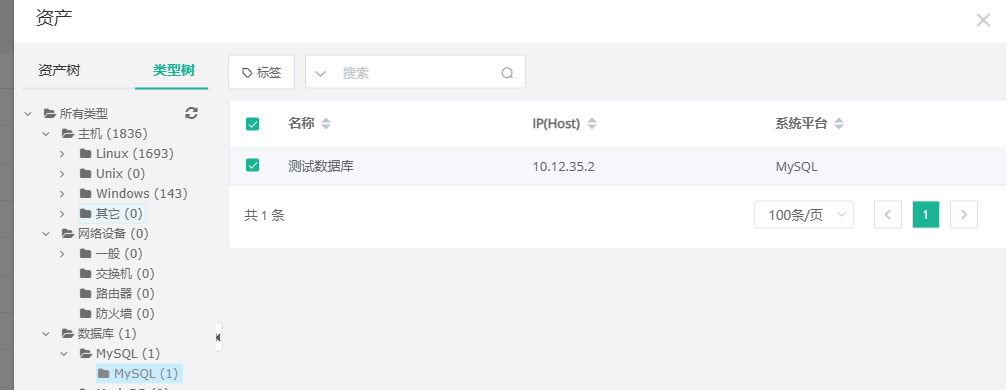
1.2)堡垒机账号授权资产授权
1.3)查看自己有哪些库的连接权限
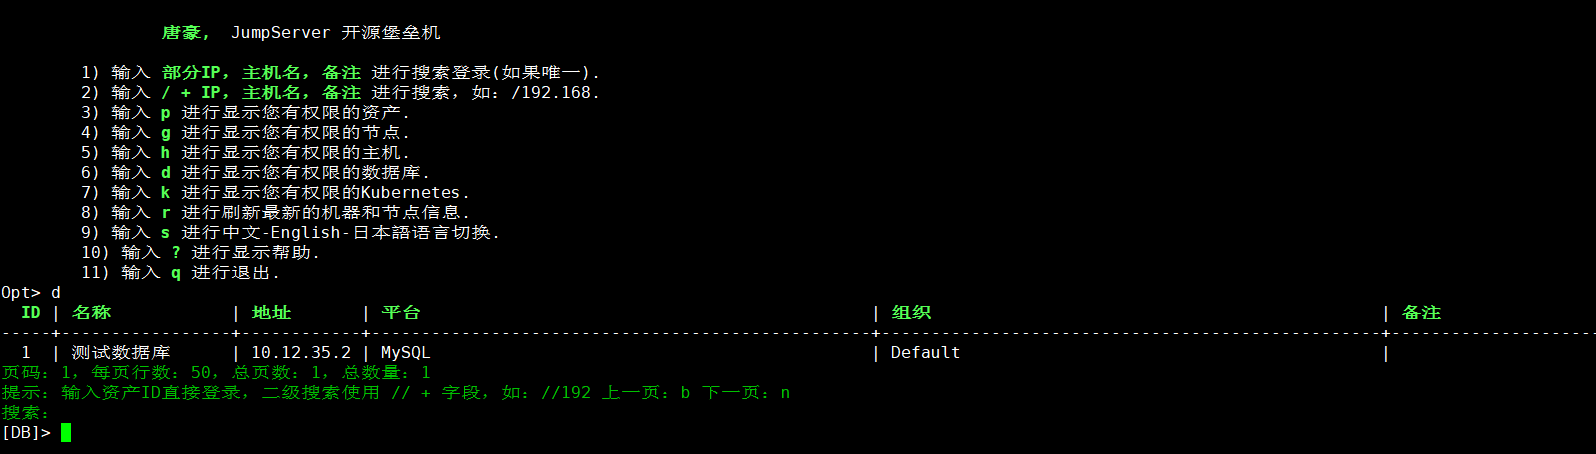
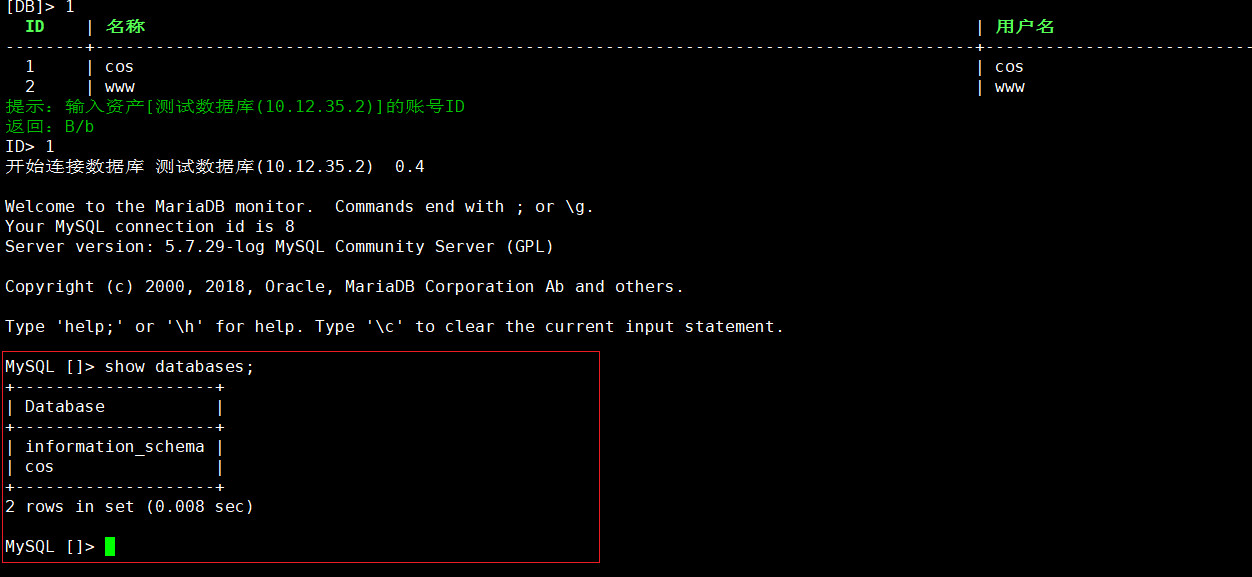
1.4)选择对应用户连接数据库
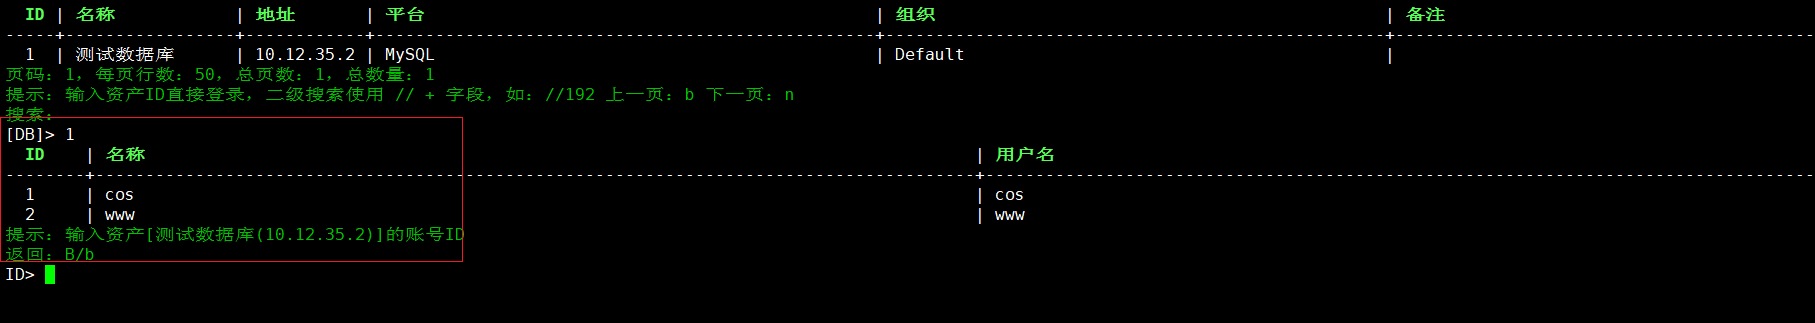
1.5)连接数据库
堡垒机K8S使用
2.0)k8s集群注入k8s服务账号
apiVersionv1
kindServiceAccount
metadata
namejumpserver-admin
namespacekube-system
---
kindClusterRoleBinding
apiVersionrbac.authorization.k8s.io/v1
metadata
namejumpserver-admin
subjects
kindServiceAccount
namejumpserver-admin
namespacekube-system
roleRef
kindClusterRole
namecluster-admin
apiGrouprbac.authorization.k8s.io
---
apiVersionv1
kindSecret
metadata
namejumpserver-admin-access
annotations
kubernetes.io/service-account.name"jumpserver-admin"
typekubernetes.io/service-account-token
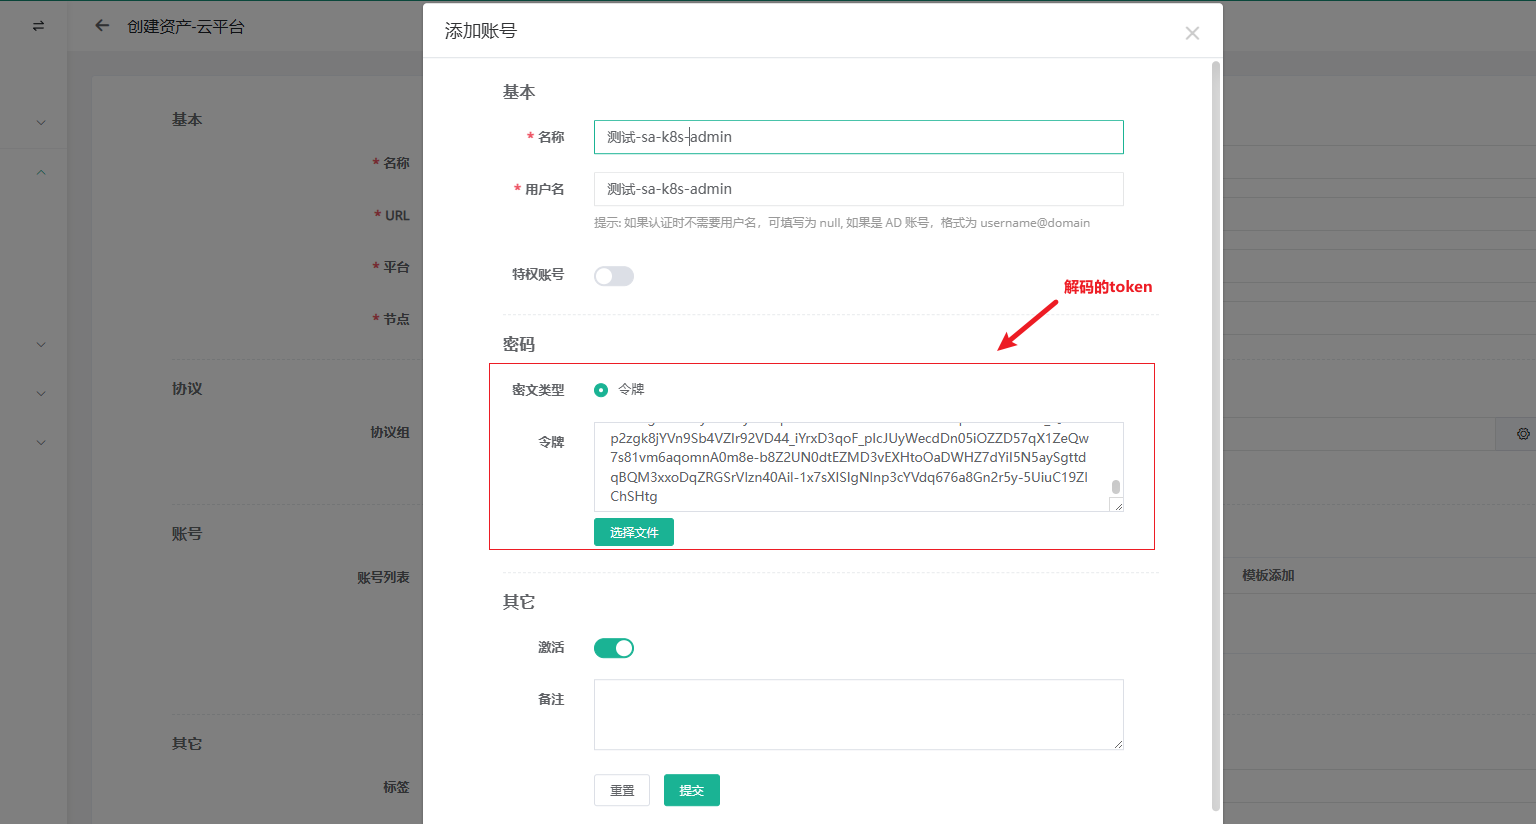
获取token并转码
root@master:~/k8s/admin-token# kubectl  get secrets -n kube-system jumpserver-admin-access -o jsonpath={.data.token} | base64 -d && echo
eyxxxnNFSmxKdGUyxxZFQjVOQUwxs2VhY2NvdW50Iiwia3ViZXJuxxZXJ2aWNlYWxx9uYW1lc3BhY2UiOiJrdWJlLXN5c3RlbSIsImt1YmVybmV0ZXMuaW8vc2VydmljZWFjY291bnQvc2VjcmV0Lm5hbWUiOiJqdW1wc2VydmVyLWFkbWluLWFjY2VzcxxxiJqdW1wc2VydmVyLWFkbWluIiwia3ViZXJuZXRlcy5pby9zZXJ2aWNlYWNjb3VudC9zZXJ2aWNlLWFjY291bnQudWlkIjoiZTNhOTAxYjYtNGIyOS00ZjczLTk5YWEtYjlkODJmMTNhZGVkIiwic3ViIjoic3lzdGVtOnNlcnZpY2VhY2NvdW50Omt1YmUtc3lzdGVtOmp1bXBzZXJ2ZXItYWRtaW4ifQ.XuIQX76bSHmBvkqXLCq6U_0kMiO1GYsHbfaMNKpJNxr-oNP2iNG4F5DLYAE_9l9yc3EAE-7fnClVe9XYDT2Kzv0avJlg04CMYyfxtxWyFzfeq6DcGWA6dC73sVAios4-rSBqA47SIdK16Kz_QERoAp2zgk8jYVn9Sb4VZIr92VD44_iYrxD3qoF_pIcJUyWecdDn05iOZZD57qX1ZeQw7s81vm6aqomnA0m8e-b8Z2UN0dtEZMD3vEXHtoOaDWHZ7dYiI5N5aySgttdqBQM3xxoDqZRGSrVlzn40Ail-1x7sXISIgNlnp3cYVdq676a8Gn2r5y-5UiuC19ZlChSHtg
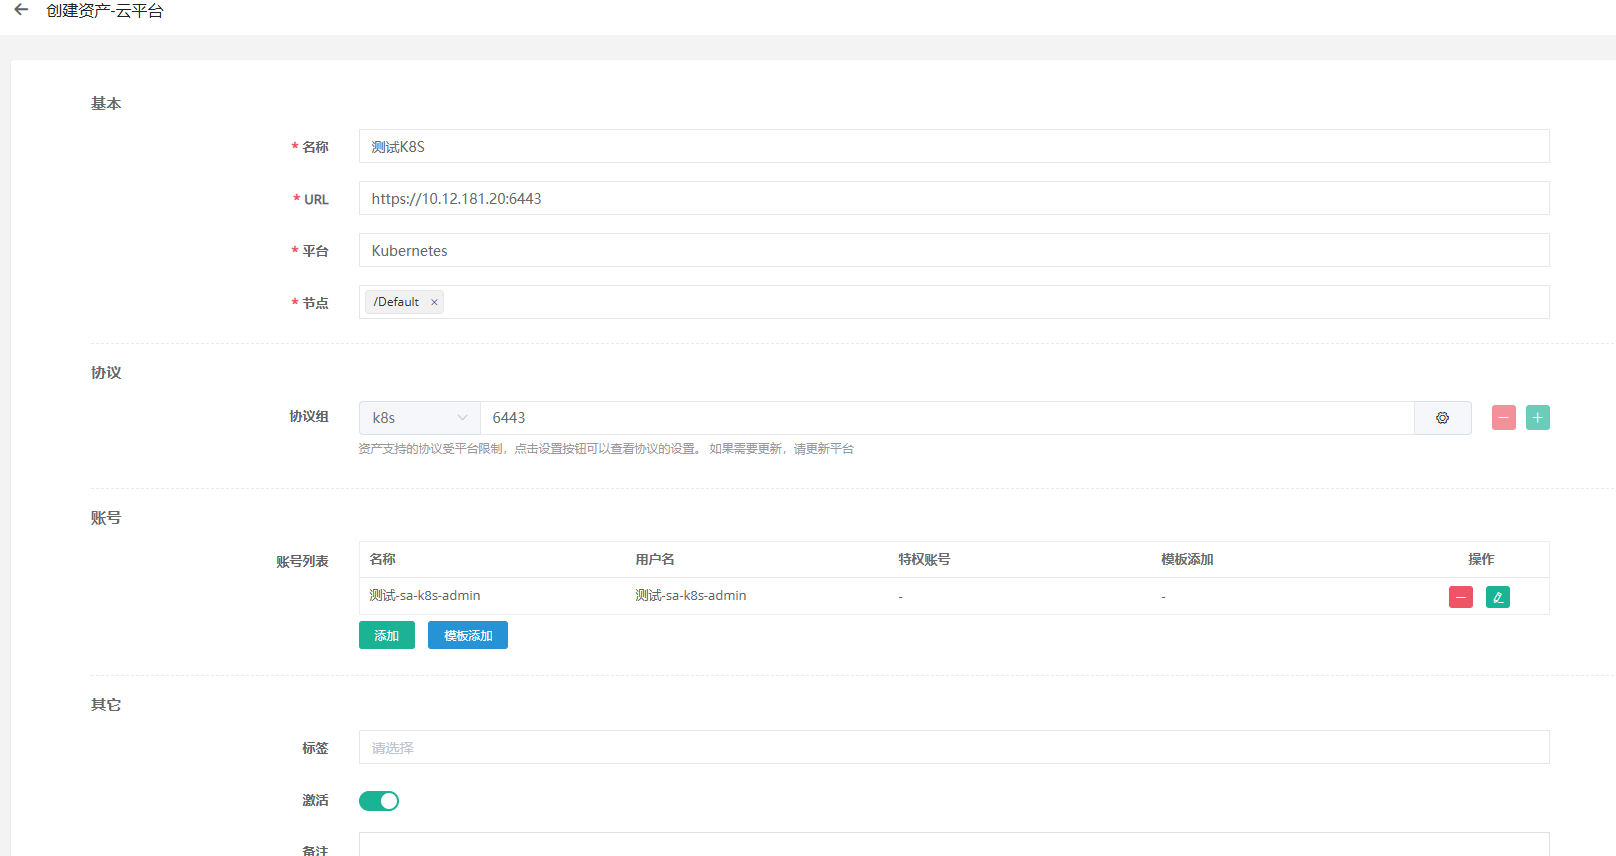
2.1)堡垒机录入K8S集群
添加账号
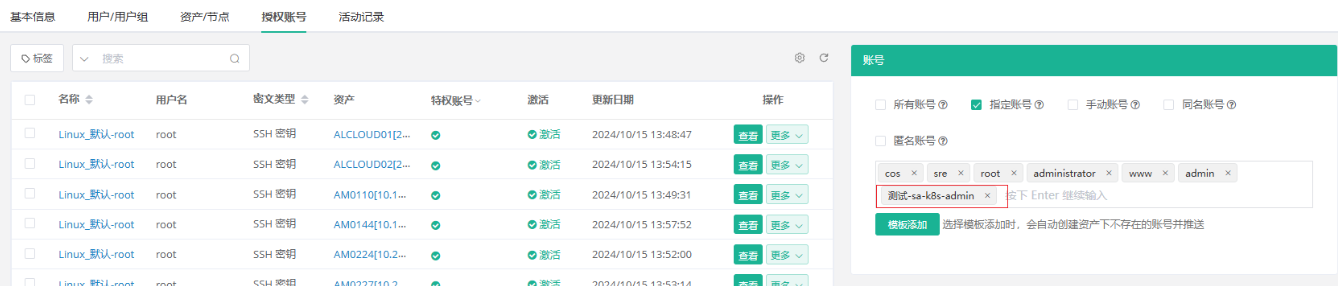
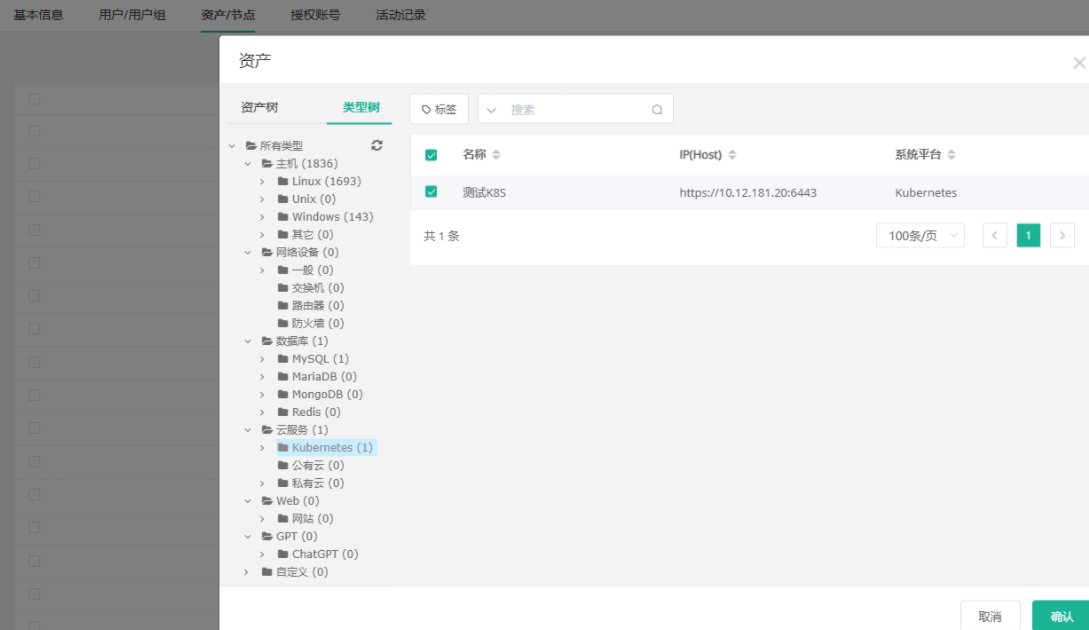
2.2)堡垒机账号授权和资产授权
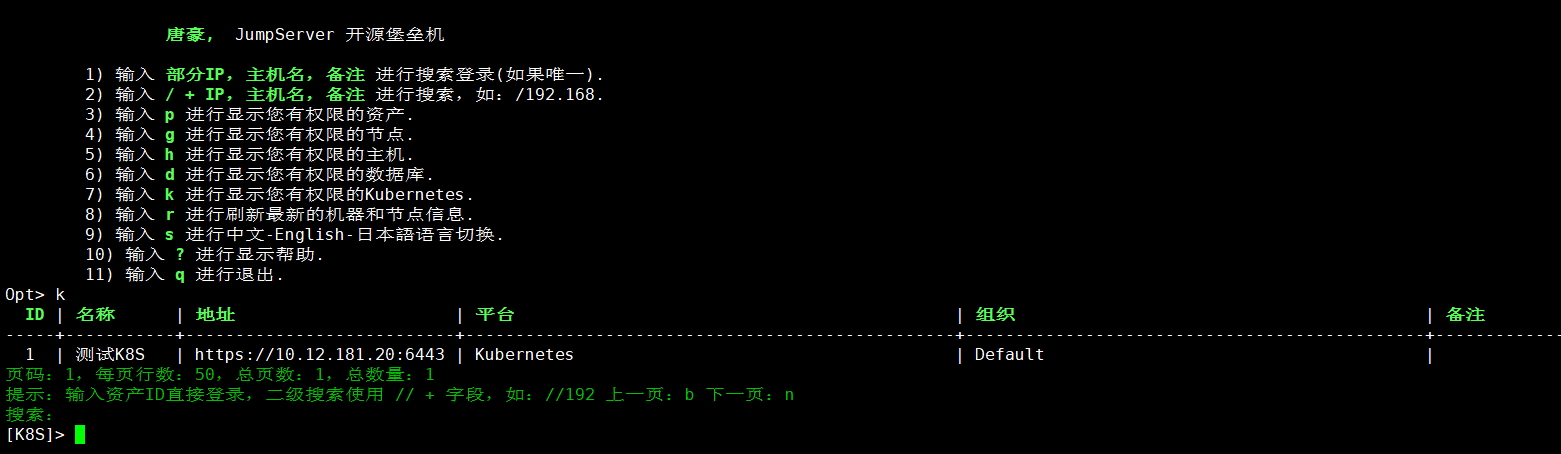
2.3)终端查看自己有权限的K8S集群
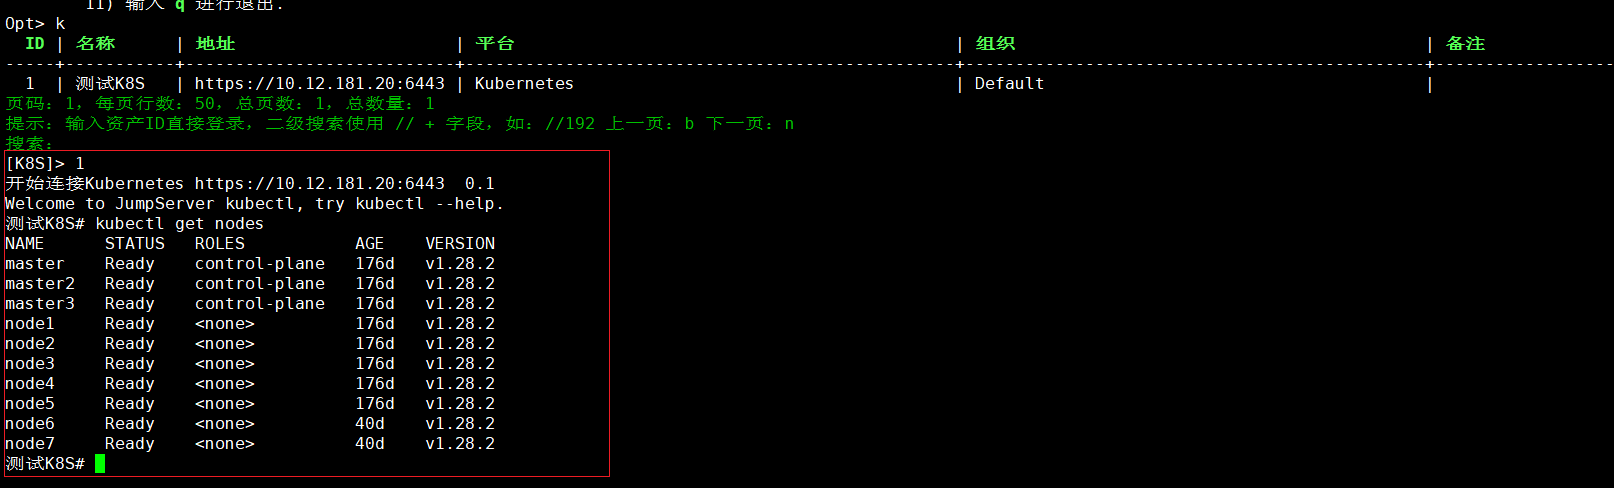
2.4)连接K8S

文章评论