Keepalived实现lvs高可用
架构图
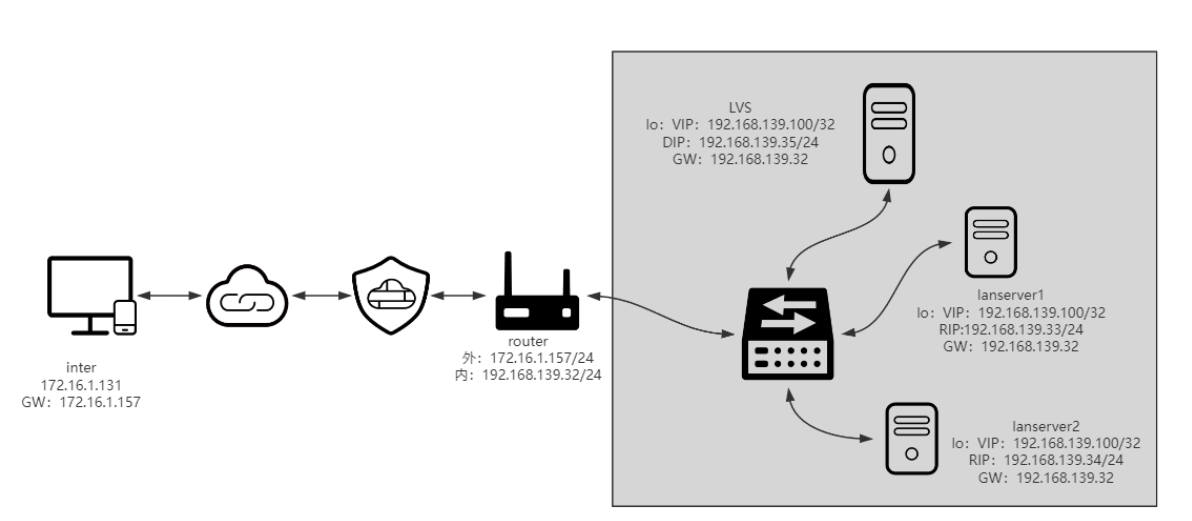
[root@keepalived01 ~]# cat /etc/keepalived/keepalived.conf
global_defs {
router_id RD1
}
vrrp_instance VI_1 {
state MASTER
interface eth0
virtual_router_id 51
priority 100
advert_int 1
authentication {
auth_type PASS
auth_pass 1111
}
virtual_ipaddress {
192.168.139.100 dev lo label lo:1 # sheng
}
}
virtual_server 192.168.139.100 80 { # DR 的VIP和端口转发声明
delay_loop 3
lb_algo rr
lb_kind DR
protocol TCP
real_server 192.168.139.33 80 { # DR 转发的后端服务器和端口
weight 1
TCP_CHECK {
connect_port 80
connect_timeout 3
nb_get_retry 3
delay_before_retry 3
}
}
real_server 192.168.139.34 80 { # DR 转发的后端服务器和端口
weight 1
TCP_CHECK {
connect_port 80
connect_timeout 3
nb_get_retry 3
delay_before_retry 3
}
}
}
6.2)从keepalived配置文件
[root@keepalived02 ~]# cat /etc/keepalived/keepalived.conf
global_defs {
   router_id RD2
}

vrrp_instance VI_1 {
    state SLAVE
    interface eth0
    virtual_router_id 51
    priority 50
    advert_int 1
    authentication {
        auth_type PASS
        auth_pass 1111
    }
    virtual_ipaddress {
         192.168.139.100 dev lo label lo:1
    }
}

virtual_server 192.168.139.100 80 {
    delay_loop 3
    lb_algo rr
    lb_kind DR
    protocol TCP
    real_server 192.168.139.33 80 {
        weight 1
        TCP_CHECK {
            connect_port 80
            connect_timeout 3
            nb_get_retry 3
            delay_before_retry 3
        }
    }
    real_server 192.168.139.34 80 {
        weight 1
        TCP_CHECK {
            connect_port 80
            connect_timeout 3
            nb_get_retry 3
            delay_before_retry 3
        }
    }
}
这个相当于通过keepalived配置lvs,不需要在直接手动配置lvs规则了,因为配置文件里面已经写好了规则

文章评论