TH小破站

  • 首页
  • 容器
    • 认识Docker
    • DockerFile详解
  • k8s
    • 认识Kubernetes
    • Kubernetes部署--(kubeadm方式)
    • kubeasz部署k8s集群
    • Ansible-binary部署k8s集群-1.31.2
  • Ceph
    • 认识分布式存储
    • CPEH部署
  • CI/CD
    • DevOps认识
    • 部署--Gitlab
  • ELK
    • ELK简介
    • Elasticsearch
    • Kibana部署
    • Logstash
    • ELK--收集 tomcat 日志(实战)
  • HD
    • 认识--大数据
    • Hadoop-单机部署
    • Hadoop-伪分布部署
    • Hadoop-完全分布部署
    • Hadoop-(HA)完全分布部署
    • Ambari自动部署--Hadoop
  • Nginx
    • Nginx功能介绍
    • Nginx安全选项
    • Nginx配置文件简单介绍
    • 网站服务器部署
  • 监控
    • ZABBIX-部署(yum)
    • ZABBIX-编译安装
  • 云计算
    • KVM 概述
    • OpenStack企业级部署(T版)
    • OpenStack之dashboard部署
    • OpenStack-controller的高可用
    • openstack(Caracal版_ubuntu版本)部署
  • 数据库
    • mariadb与mysql
    • mysql主从
    • MySQL--冷备(实战)
    • MySQL--热备(dump表)
    • MySQL--热备(dump库)
    • 数据恢复实战案例
    • Xtrabackup实现MySql8.x全量备份
    • MyCat实现数据库读写分离
    • MHA实现数据库高可用
    • Percona XtraDB(PXC)实现数据库集群高可用
    • 数据库压力测试
    • PostgreSQL 基操
    • PostgreSQL备份恢复
    • PostgreSQL高可用
    • MongDB安装配置基础使用
    • MongoDB实现复制集
    • MongoDB备份还原
  • 自动化
    • ssh远程服务原理及配置
    • Ansible剧本文件应用
    • Ansible管理服务介绍
    • Ansible自动化部署node_exporter(包含升级,回滚)
    • Saltstack-部署安装
  • 脚本
    • 一键查看服务器资源利用率
    • 一键生成SSL证书
    • 保存指定数量的文件/目录
    • 初始化服务器
    • 扫描可用IP
    • 批量分发SSH密钥
    • 监控多主机磁盘脚本
    • 一键安装MySQL8.x脚本
    • Python脚本监控ES集群
    • 资源巡检脚本
    • 查看各用户使用的cpu占比
日志收集
日志收集

elasticsearch最新版本-8.13.1二进制包单机部署

二进制包部署 官方文档  https://www.elastic.co/guide/en/elasticsearch/reference/master/targz.html 下载二进制文件  https://www.elastic.co/cn/downloads/elasticsearch 下载解压  root@ubuntu-2204:~# hostnamectl set-hostname es-single && bash  root@es-single:~# wget https://artif…
2024年4月8日 0条评论 1531点热度 0人点赞 tanghao946 阅读全文
日志收集

ELK--搜集Tomcat日志(实战)

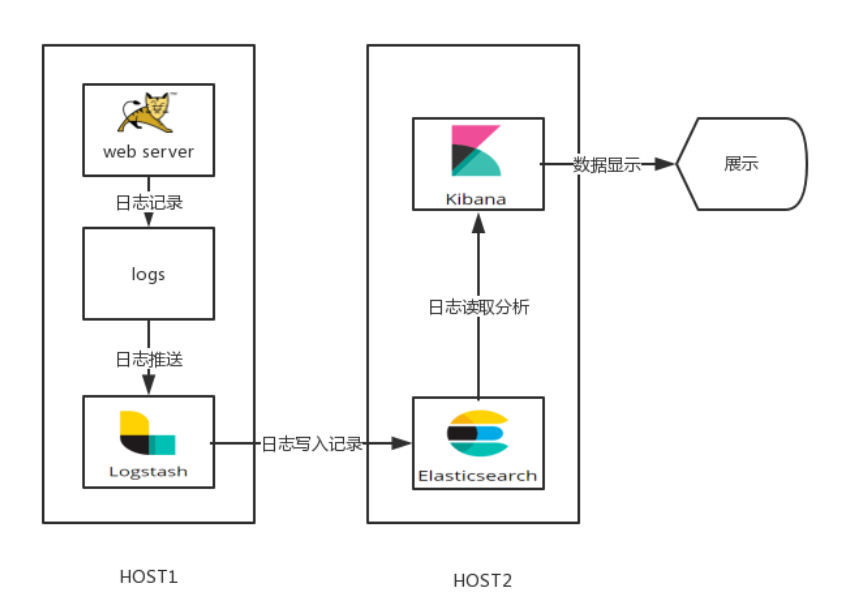
通过EKL收集 tomcat 日志: 收集两个服务器的tomcat 服务日志 收集 Tomcat 服务器的访问日志以及 Tomcat 错误日志进行实时统计,在 kibana页面进行搜索展现,每台 Tomcat 服务器要安装 logstash 负责收集日志,然后将日志转发给 elasticsearch 进行分析,在通过 kibana 在前端展现,配置过程如下 服务器部署 tomcat 服务: 需要安装 java 环境,并自定义一个 web 界面进行测试。 配置 java 环境并部署 tomcat 两个tomcat服务…
2023年12月7日 0条评论 1143点热度 0人点赞 tanghao946 阅读全文
日志收集

Kibana部署

Kibana Kibana 是一款开源的数据分析和可视化平台,它是 Elastic Stack 成员之一,设计用于和 Elasticsearch 协作,可以使用 Kibana 对 Elasticsearch 索引中的数据进行搜索、查看、交互操作,您可以很方便的利用图表、表格及地图对数据进行多元化的分析和呈现 https://github.com/elastic/kibana https://typescript.bootcss.com/ #目前基于 TypeScript 语言开发 Kibana 可以使大数据通俗易懂…

2023年11月21日 0条评论 1074点热度 0人点赞 tanghao946 阅读全文
日志收集

logstash如何快速部署及简单使用

部署 logstash 2.1)logstash 环境准备及安装 Logstash 是一个开源的数据收集引擎,可以水平伸缩,而且 logstash 整个 ELK当中拥有最多插件的一个组件,其可以接收来自不同来源的数据并统一输出到指定的且可以是多个不同目的地 https://github.com/elastic/logstash https://baike.baidu.com/item/Ruby/11419 #基于 ruby 开发 2.1.1)环境准备 关闭防火墙和 selinux,并且安装 java 环境 [roo…
2023年11月16日 0条评论 1176点热度 0人点赞 tanghao946 阅读全文
日志收集

Elasticsearch 部署

1)elasticsearch 部署: https://github.com/elastic/elasticsearch #基于 java 开发 主机名 地址 磁盘规格 挂载目录 es1 192.168.139.31 sdb 50G /data es2 192.168.139.32 sdb 50G /data es3 192.168.139.33 sdb50G /data 1.1)环境初始化: 最小化安装 Centos 7.x/Ubuntu x86_64 操作系统的虚拟机,vcpu 2,内存 4G 或更多,操作系统…
2023年11月14日 1条评论 2645点热度 0人点赞 tanghao946 阅读全文
日志收集

ELK简介

什么是 ELK ? https://www.elastic.co/cn/elastic-stack/ 通俗来讲,ELK 是由 Elasticsearch、Logstash、Kibana 三个开源软件的组成的一个组合体,ELK 是 elastic 公司研发的一套完整的日志收集、分析和展示的企业级解决方案,在这三个软件当中,每个软件用于完成不同的功能,ELK 又称为 ELKstack,官方域名为 elastic.co,ELK stack 的主要优点有如下几个: 处理方式灵活: elasticsearch 是实时全文索引…

2023年11月14日 0条评论 1199点热度 0人点赞 tanghao946 阅读全文
日历
周一 周二 周三 周四 周五 周六 周日
 1234
567891011
12131415161718
19202122232425
262728293031  

近期文章

  • Pyroscope 进行程序内部火焰图展示
  • 基于机器学习--预测处理运维问题(磁盘)
  • DeepSeek-R1 模型微调(极简版)
  • jenkins - api 实现自动化触发
  • 安装ceph集群 19.2.3
分类
  • AI
  • CI/CD
  • error
  • Kubernetes
  • LB
  • 云原生
  • 云计算
  • 分布式存储
  • 大数据
  • 大模型
  • 安全
  • 容器技术
  • 容器编排
  • 开发
  • 数据库
  • 日志收集
  • 未分类
  • 机器学习
  • 漏洞修复
  • 监控
  • 系统
  • 网站部署
  • 脚本
  • 自动化运维
  • 链路追踪

COPYRIGHT © 2025 TH小破站. ALL RIGHTS RESERVED.

Theme Kratos Made By Seaton Jiang

渝ICP备2023013789号

渝公网安备50011702500926号